Aller au contenu
avatar

Cybersécurité maritime et portuaire.

Menaces, vulnérabilités, incidents et réglementation du secteur maritime et portuaire, sous un angle opérationnel nourri par le parcours de l’auteur.

Héberger les applications portuaires critiques : comment fait l'Italie ?

Le 13 janvier 2026, le groupe Anubis met en ligne 36 Go de documents appartenant à l’Autorité portuaire du Mare Adriatico Centrale, à Ancône. L’intrusion, elle, remonte au 11 décembre 2025. La notification adressée aux personnes concernées apporte un détail resté discret. Le serveur de fichiers atteint était hébergé sur l’infrastructure du Polo Strategico Nazionale, dont la mise en service était en cours.
Quinze ans d'incidents cyber maritimes en animation

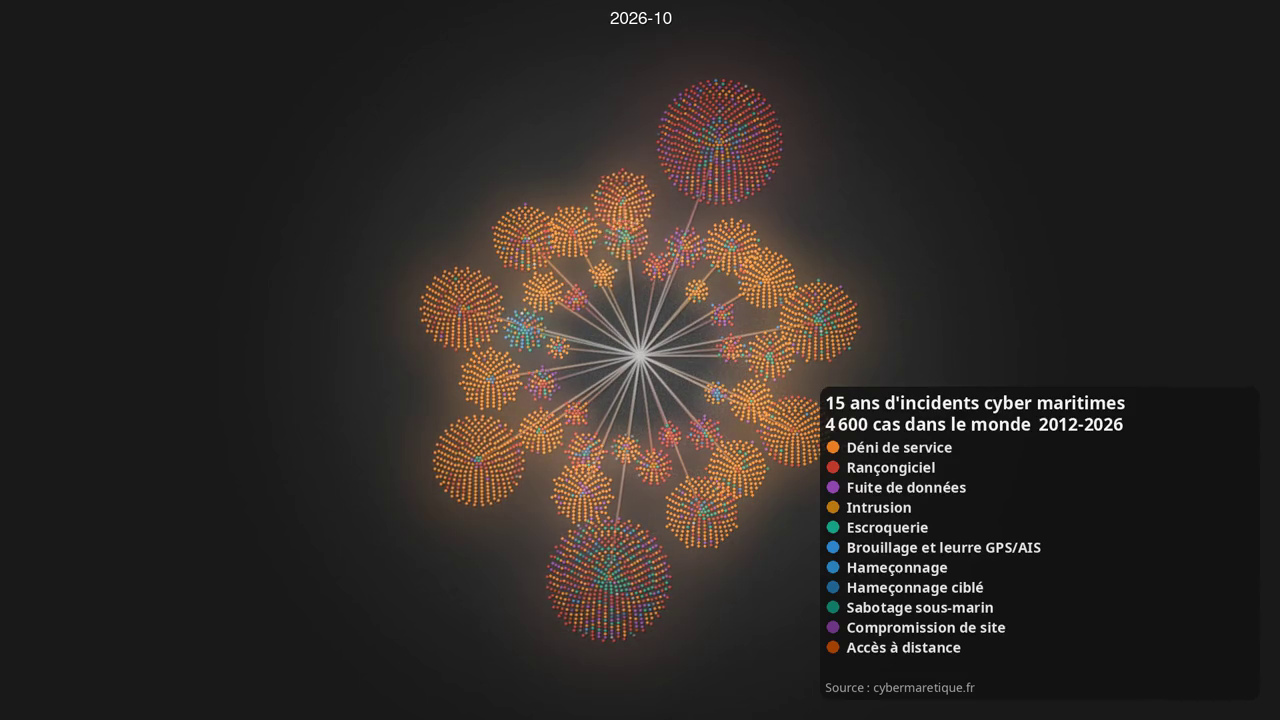
Au 15 octobre 2026, mon jeu de données d’incidentologie cyber maritime, que j’ai constitué depuis plus de six ans, compte 4 622 incidents datés de 2012 à aujourd’hui. Pour voir comment il s’est formé, j’ai fait tourner Gource, un outil libre conçu pour animer l’historique d’un dépôt de code, sur les fiches elles-mêmes.

Chaque point est un incident, placé à la date où il s’est produit et coloré selon son type, dont le déni de service (Denial of Service, DoS) et les rançongiciels. La légende en bas à droite donne les couleurs. Les silhouettes qui circulent représentent la catégorie d’origine, hacktivisme ou cybercriminalité par exemple. Aucun nom de groupe ni de victime n’apparaît.

Deux vagues de déni de service sur la France maritime en 2026

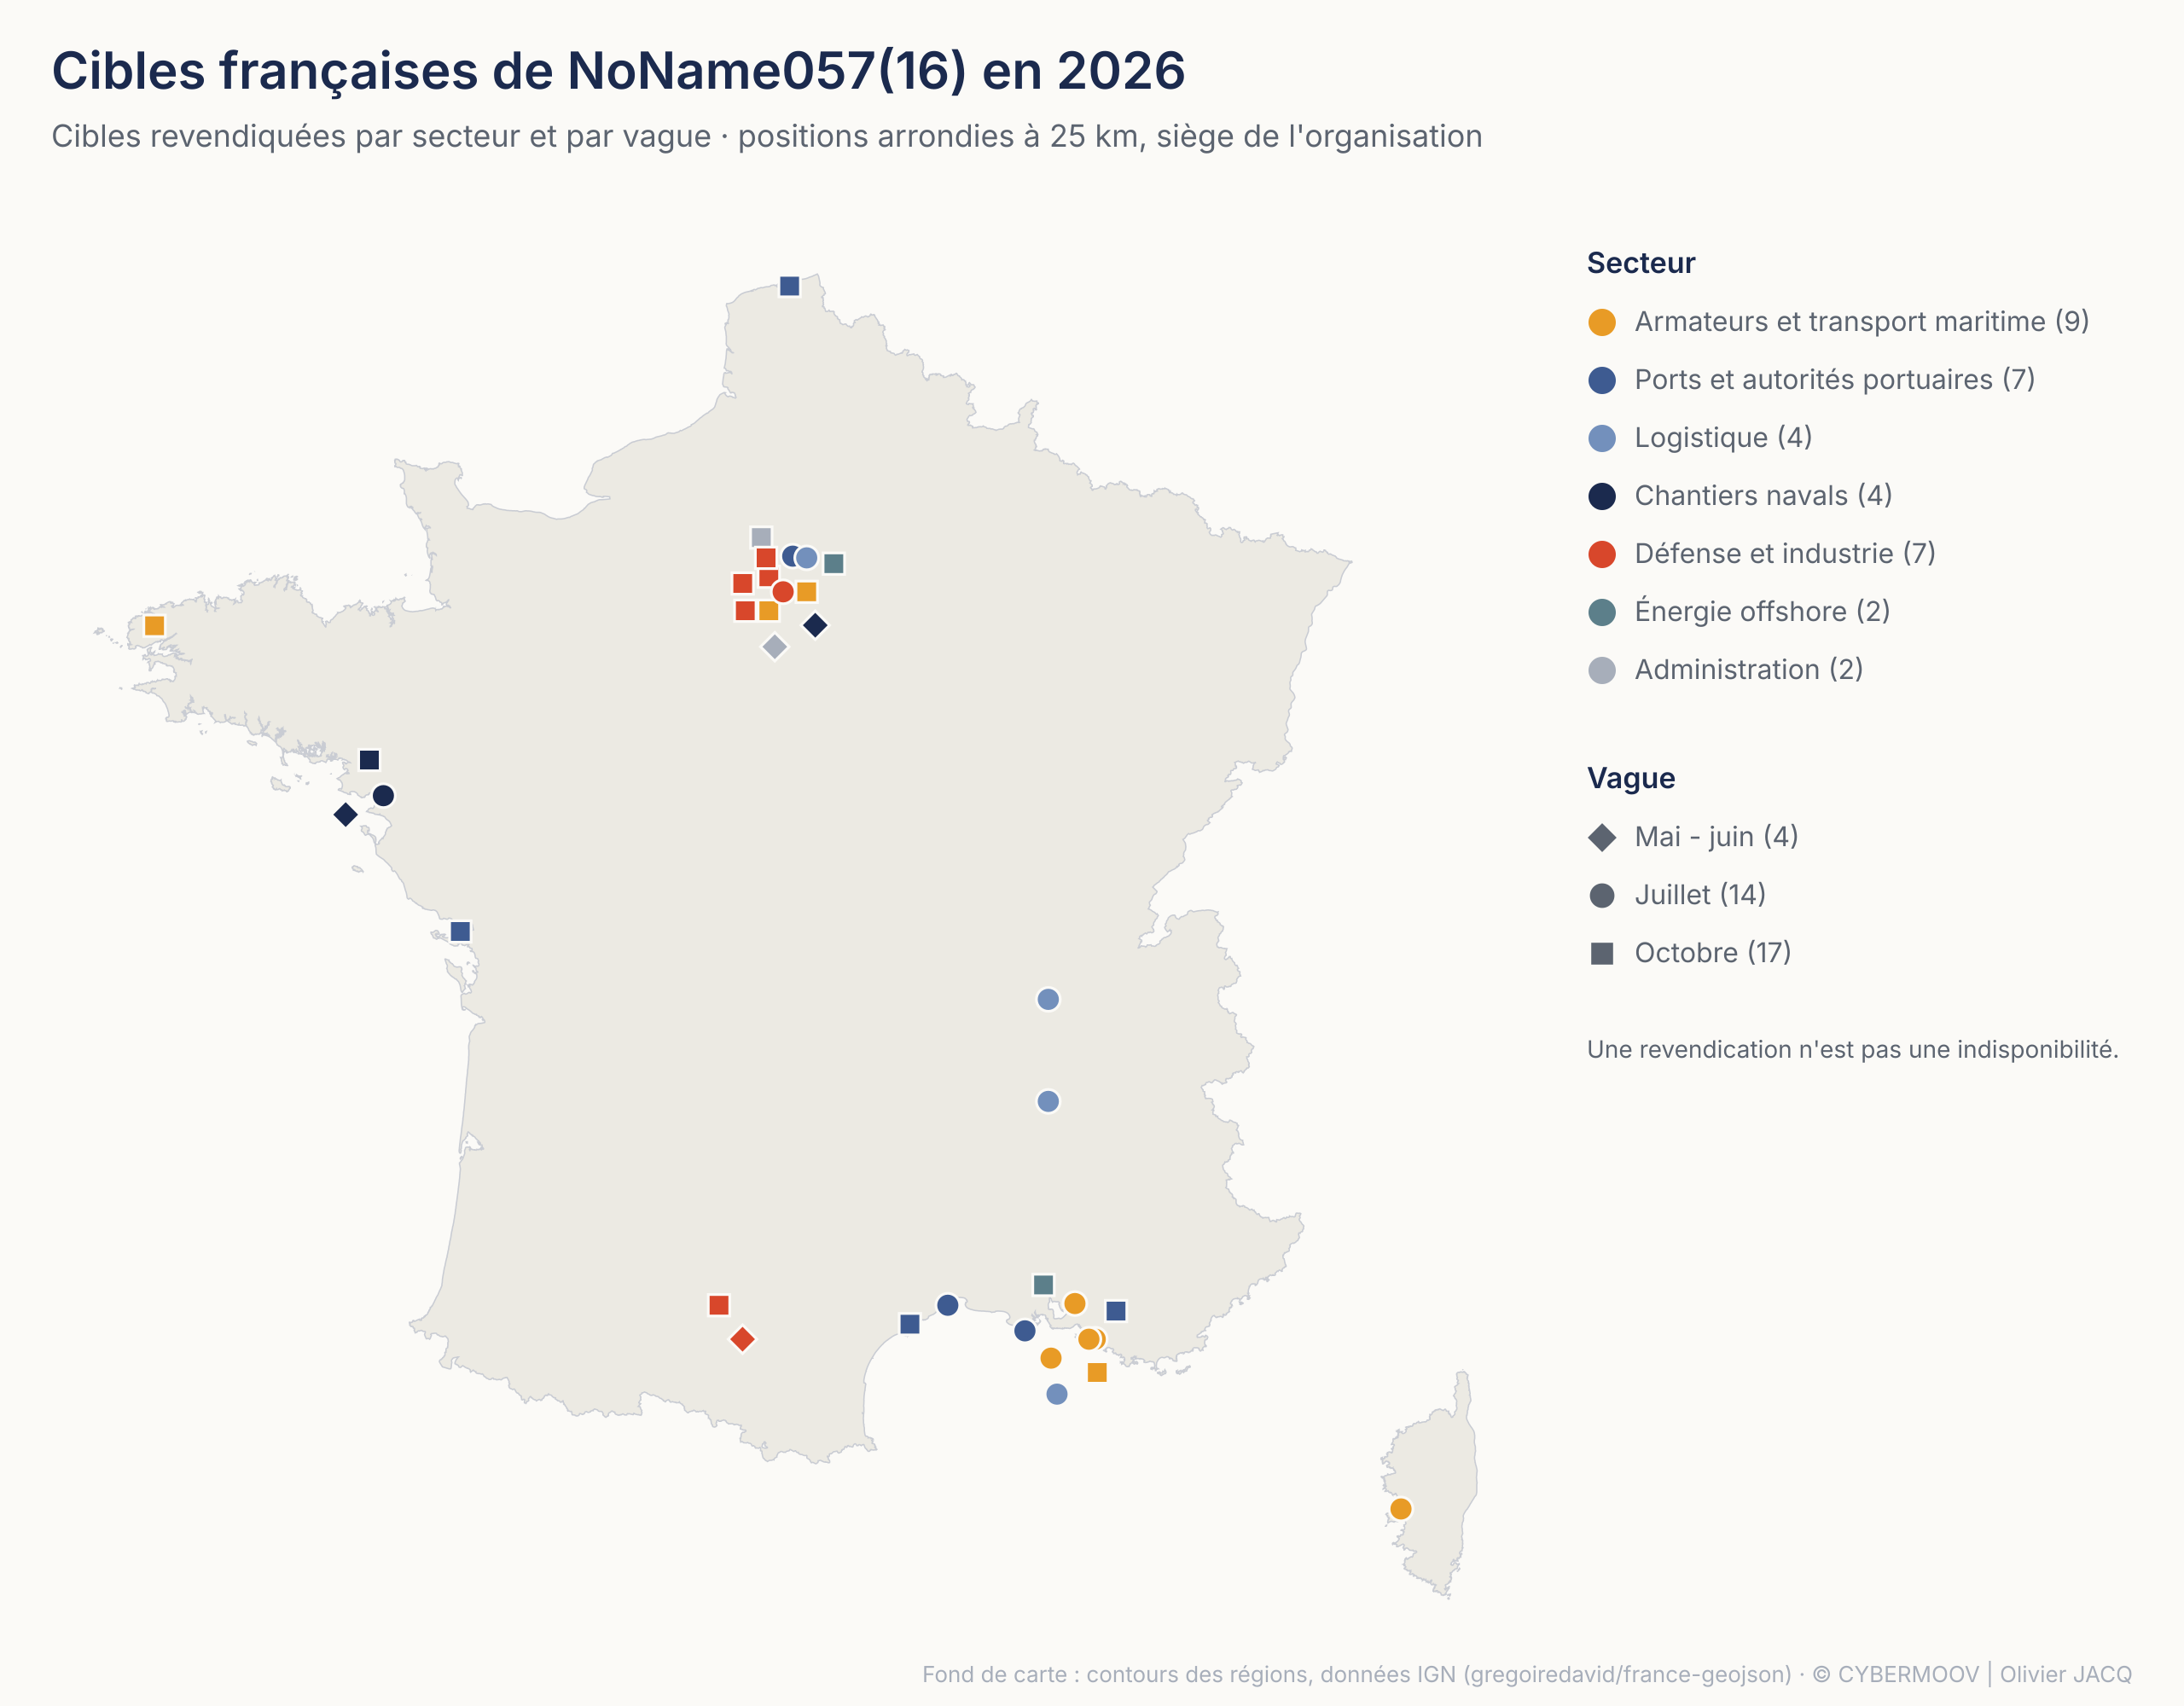
Depuis le début de l’année, plus d’une trentaine de cibles françaises du secteur maritime ont été revendiquées par NoName057(16), un groupe hacktiviste prorusse (j’avais décrit son action contre un port roumain) qui mène des attaques par déni de service distribué (DDoS, Distributed Denial of Service) avec l’outil DDoSia. Quatre datent de mai et de juin, une quinzaine en juillet et autant en octobre.

Je ne nomme pas les organisations pour une raison simple : une revendication est une intention d’attaque, et seule une mesure établit une panne… Quant au name and shame systématique, c’est une manière de faire de certains, assez rarement la mienne.

n0n : 34 organisations maritimes et portuaires listées le 12 octobre

Le 12 octobre 2026, entre 13 h 53 et 14 h 16 UTC, le site de fuite d’un groupe cybercriminel récent, se faisant appeler n0n, a listé 38 organisations [1] [2]. Chaque fiche porte la mention « non payé ». Ces listes reposent sur la seule revendication du groupe, qu’aucune victime n’a confirmée à ma connaissance. Parmi ces 38 organisations citées, 34 appartiennent au transport maritime, aux ports et aux terminaux.

2026 dépasse déjà 2025 en nombre d'évènements cyber et maritimes

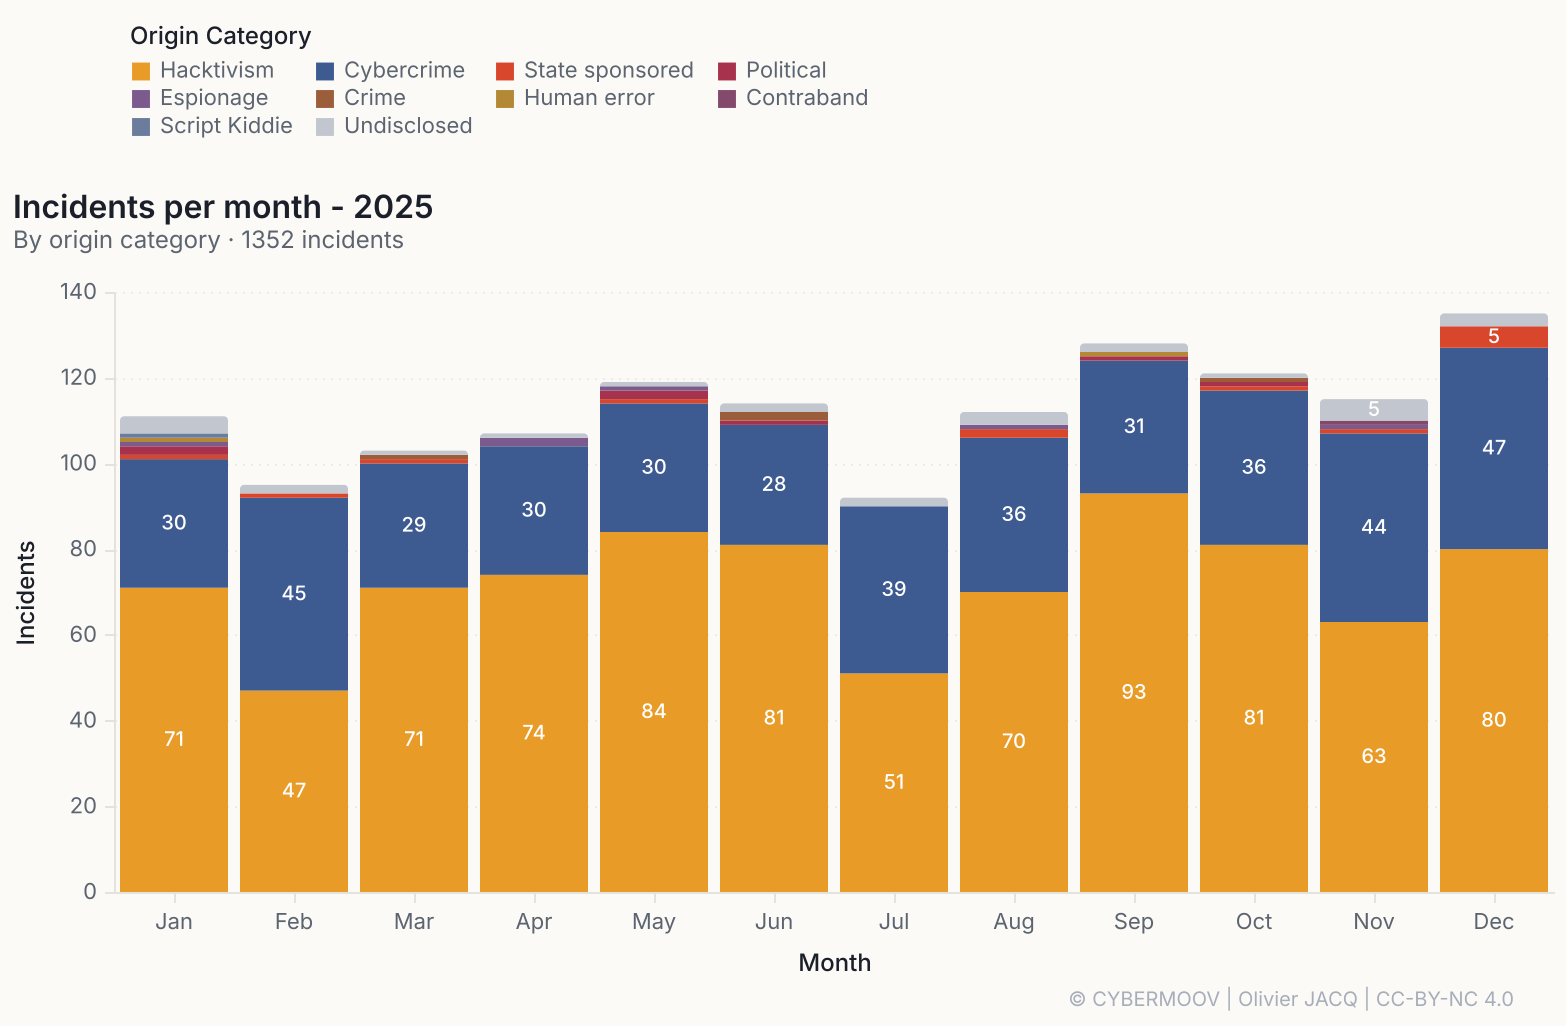
Au 15 octobre 2026, mon jeu de données d’incidentologie cyber maritime compte d’ores et déjà 1 397 incidents pour l’année 2026. L’année 2025 entière en compte 1 352. À la même date, en 2025, nous en étions à 1 040, soit un écart de 34 %.

Pourtant, le premier semestre s’annonçait assez comparable à 2025. De janvier à juin 2026, 617 évènements pouvaient être relevés, pour 649 sur la même période en 2025. Le retournement a lieu en juillet. De juillet à septembre 2026, le jeu de données enregistre 653 évènements, dont… 261 pour le seul mois d’août contre 112 l’année dernière (ah… pauvres RSSI qui n’ont jamais de vacances).

Contrôleurs de réfrigération exposés, NIS2, CRA, Starlink

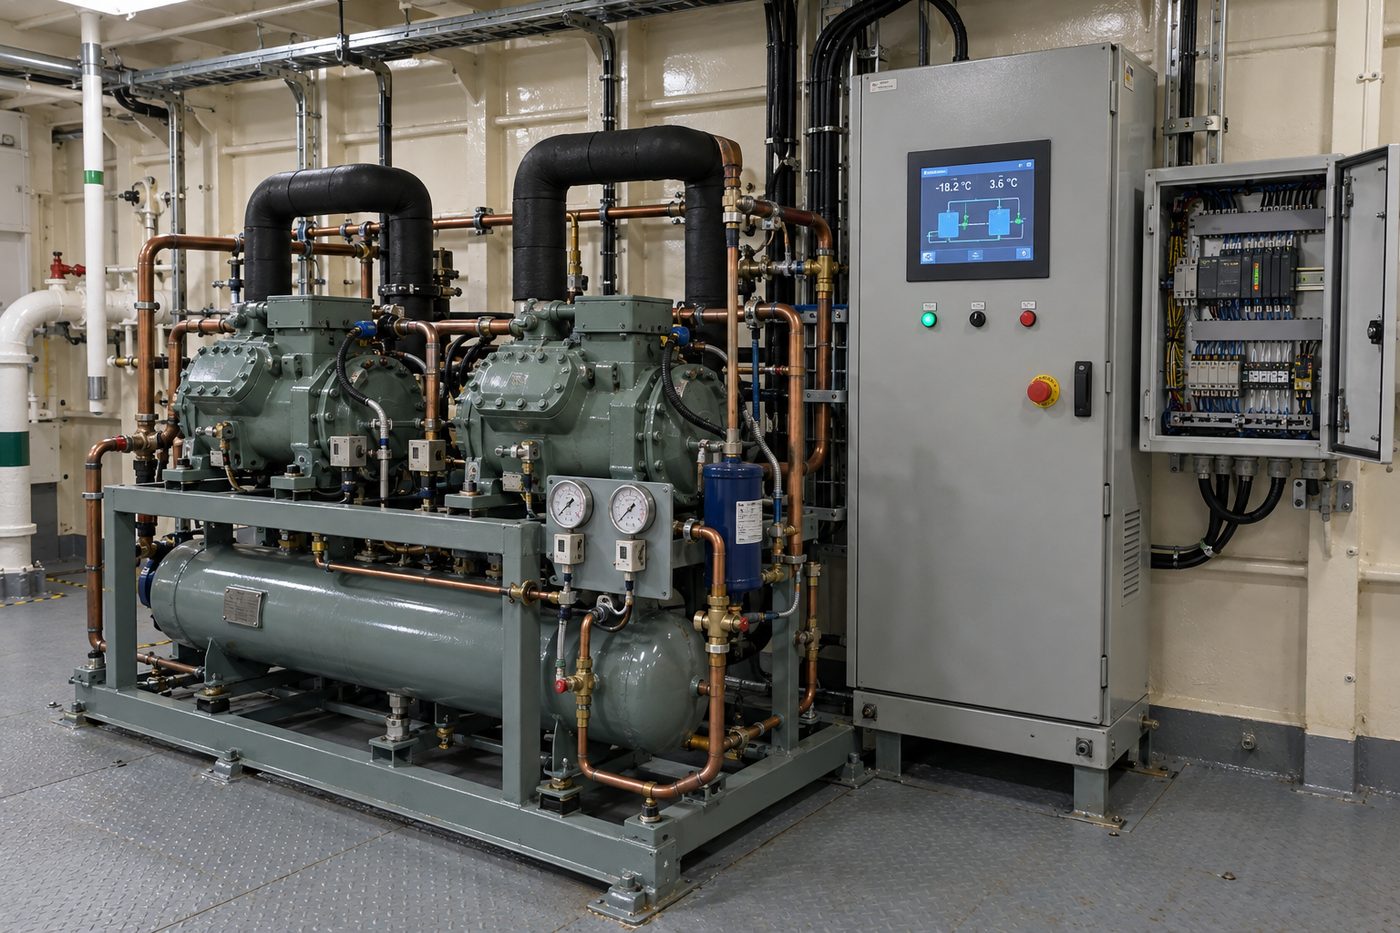
Le 12 octobre 2026 (après de nombreuses alertes, relais presse et j’en passe), le CERT-FR a publié, à froid, une alerte sur de « nombreuses compromissions » de contrôleurs à distance d’installations de réfrigération. Elle visait d’abord des Danfoss AK-SC et AK-SM, et une mise à jour du 13 octobre y a ajouté des contrôleurs Copeland xweb et des Dixell xweb [1]. Les attaques datent de la nuit du 11 au 12 octobre (les attaques la nuit, et le w.e., c’est bien la forme la plus nuisible). L’alerte désigne - ô surprise - des interfaces d’administration exposées directement sur Internet. L’alerte du CERT-FR demande (ce que l’ANSSI recommande depuis des années) de retirer l’exposition, de n’accéder aux équipements que par un VPN (Virtual Private Network, réseau privé virtuel) ou un réseau protégé, de mettre à jour les équipements (bon, souvent en fin de vie…) et de changer les mots de passe par défaut.